IPアドレス特定ツールの使い方|安全な調査手順と注意点
IPアドレス特定ツールで確認できるのは、ネットワークの割り当て先や経路、地域の推定などです。ログに記録された公開IPを調べる順番と、個人の住所や氏名を特定できない理由、運営者が安全に次の対応を決める方法を説明します。
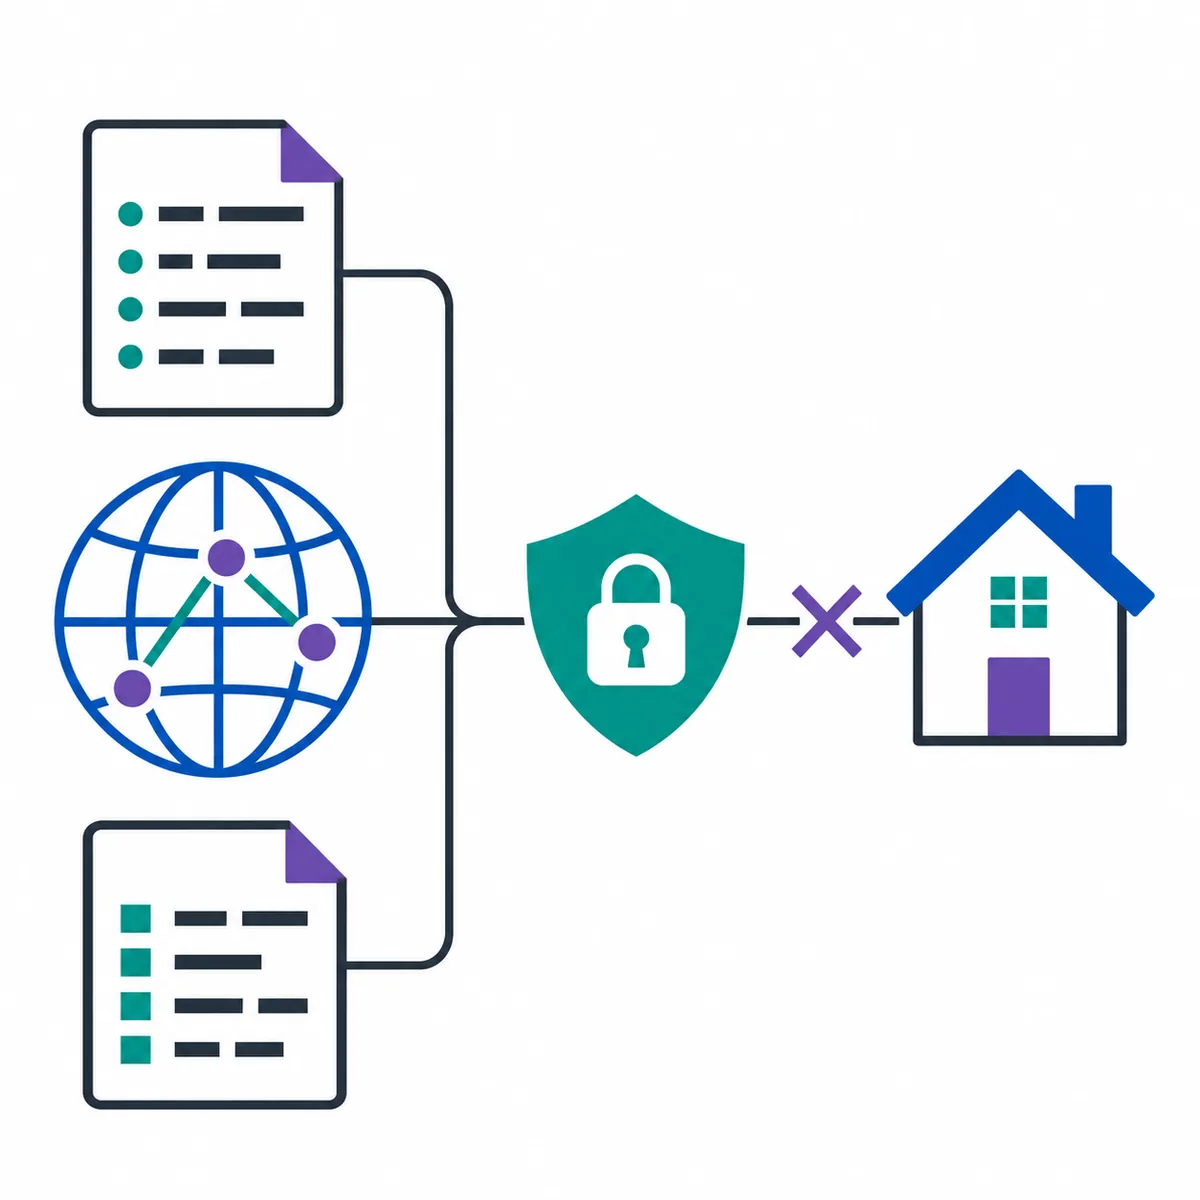
見慣れない送信元IPアドレスや不審なログインを見つけたとき、検索サイトにIPを入力するだけでは原因を判断できません。まずログの取得元と時刻を確かめ、IP種別、割り当て情報、経路、GeoIPの順に照合します。それぞれが答える質問は異なり、複数の結果が同じ人物を示すわけでもありません。APIを実装して位置情報のJSONを扱う担当者は、IP情報APIの入力・エラー・記録方法も確認してください。
この記事は、自社システムや管理権限のあるネットワークを調べる運営者向けの手順です。IPアドレスの公開情報を使った調査はネットワーク上の手掛かりを整理するもので、相手の身元を暴いたり、個人へ直接連絡したりする方法ではありません。
IPアドレス特定ツールで分かること・分からないこと
「特定」という言葉から個人や住所を連想しがちですが、一般的なIP調査ツールが返すのは登録データやネットワーク運用情報です。IPアドレスの調査結果は情報の種類ごとに分け、ツールの結果を証拠の強さ以上に解釈しないことが出発点です。
| 確認方法 | 分かる手掛かり | 単独では分からないこと |
|---|---|---|
| IP種別判定 | IPv4/IPv6、プライベートや特殊用途などの分類 | IPを使った端末や利用者 |
| RDAP・WHOIS | アドレス範囲、登録先組織、管理窓口 | その時刻に接続した契約者や個人 |
| ASN・経路情報 | 広告されているネットワークや上流の運用主体 | アクセス元の実際の所在地 |
| 逆引きDNS | 運用者が設定したPTRホスト名 | ホスト名だけで裏付ける本人確認 |
| GeoIP | データベース上の国・地域などの推定 | 番地、建物、利用者の現在地 |
登録組織が通信事業者、クラウド事業者、企業名になっていても、アクセスした人がその組織の担当者だとは限りません。共有回線、NAT、VPN、プロキシ、ホスティング環境では、多くの利用者が同じ公開IPやアドレス範囲を使うことがあります。
ログを起点に安全に調べる6ステップ
調査を始める前に、確認する権限と目的を決めます。自社サービスの不正ログイン対策や問い合わせ調査など、管理責任のある範囲に限定し、必要なログだけを扱ってください。
1ログの時刻と取得経路を確認する
イベントの時刻、タイムゾーン、対象サービス、アカウント、リクエストIDを一緒に記録します。ログに記録されたIPアドレスがクライアントのものか、プロキシのものかも確認してください。ロードバランサーやCDNの背後にある場合は、アプリケーションログのIPが利用者のIPとは限りません。`X-Forwarded-For` などの転送ヘッダーは、信頼したプロキシから受け取った値だけを採用します。直接の接続元が自由に送れるヘッダーをそのまま信じると、別のIPに見せかけられるおそれがあります。
2対象が調査可能な公開IPか分類する
IPv4かIPv6か、入力に誤りがないか、プライベートアドレスや共有アドレス空間などの特殊な用途ではないかを確認します。プライベートIPはインターネット上の相手を示しません。IPアドレス種別判定ツールで種類を整理し、社内ログにある場合はまずネットワーク構成やNATの記録を確認します。
3RDAPまたはWHOISで割り当て情報を見る
IPブロックを管理する地域インターネットレジストリのRDAP検索、またはJPNIC WHOISなどで、登録されている組織、範囲、連絡窓口を確認します。RDAPは構造化された応答を扱うための標準仕様があり、WHOISと合わせて登録情報を照合できます。ただし表示される登録者はネットワークの管理主体であり、ログインした利用者とは限りません。登録地や連絡先を個人の所在地として記録しないでください。
4ASNと逆引きDNSを補助情報として照合する
ASNや経路情報は、アドレスをインターネットへ広告するネットワークの手掛かりになります。PTRレコードがあれば逆引きDNSでホスト名を確認できますが、名前は運用者が設定したもので、更新されていなかったり用途が分かりにくかったりする場合があります。これらは「どのネットワークを経由したか」を理解する材料として扱い、本人特定には使いません。
5GeoIPは別データベースと更新時期も見る
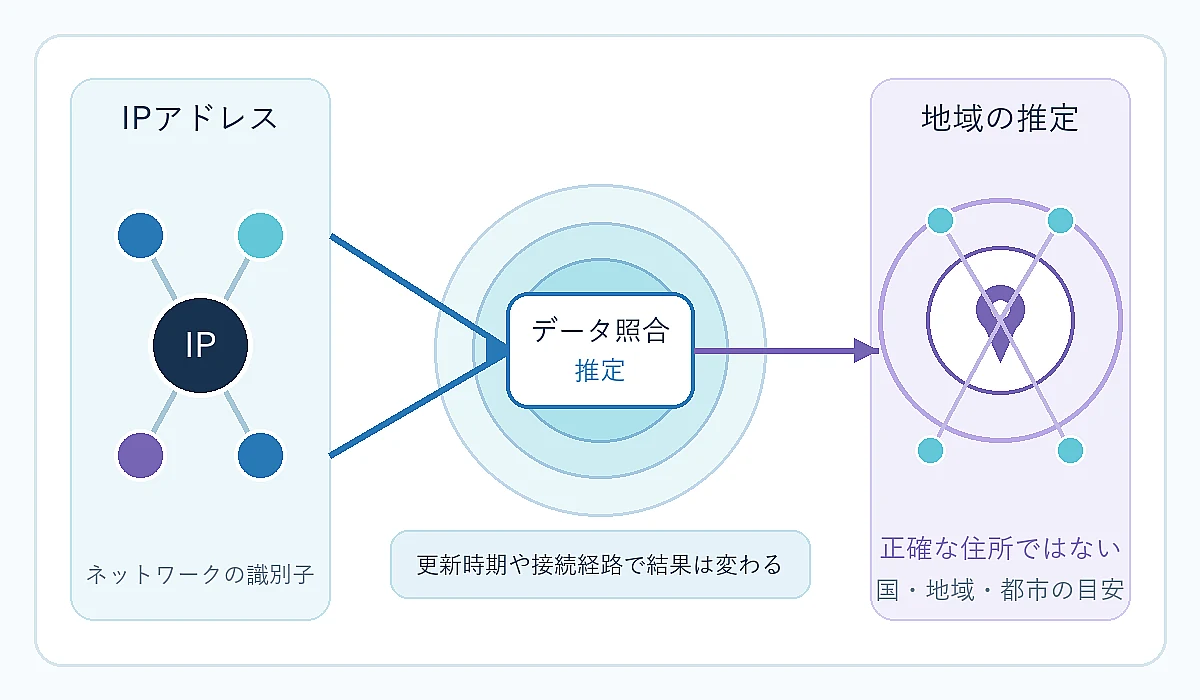
IP位置情報ツールやGeoIPデータベースは、公開IPに結び付いた国・地域などを推定します。データベースごとに収録内容や更新時期、精度の表し方が違い、VPNの出口、携帯電話網、企業のゲートウェイ、クラウドの拠点が表示されることもあります。結果に地図や座標があっても、住所の測量値と同じ精度だとは限りません。
6必要な場合だけ管理窓口へ報告する
継続的な攻撃や不正利用が疑われる場合は、組織のインシデント対応手順を優先し、サービス運営者や回線事業者の abuse 窓口へ必要最小限の情報を伝えます。RDAPやWHOISに窓口があっても、担当者へ個人情報を照会したり、直接相手を追跡したりする用途ではありません。犯罪被害や緊急性があるときは、社内の責任者と適切な公的窓口へ相談します。
IPv4・IPv6、VPN、CGNATで間違えやすい点
同じ利用者でも、Wi-Fiと携帯回線、VPNの接続前後、IPv4とIPv6でログに現れるアドレスが変わることがあります。IPv6ではプライバシー保護のためアドレスが変化する構成もあります。観測時刻の違うログと、現在の検索結果を無条件に結び付けないでください。
CGNATでは複数契約者が共有する公開IPv4が使われる場合があります。公開IPだけでは対象の契約を絞れず、事業者側の記録との照合には時刻、タイムゾーン、必要に応じて送信元ポートなどが関係します。必要な項目や保存期間は事業者やサービスの運用によって異なるため、公開検索の結果から利用者を推測するのではなく、正規の窓口へ相談します。
疑わしいアクセスの例では、まず認証イベントと信頼できるプロキシのログを突き合わせます。次にIP種別と登録ネットワークを確認し、GeoIPの地域が一致しなくても、それだけでアカウント侵害や本人の所在地を断定しません。端末情報、ログイン履歴、多要素認証の結果、同じ時間帯のリクエストなど、組織が正当に保有する別の証拠と合わせて判断します。
調査結果の記録と次の対応
後から別の担当者が再確認できるよう、検索したIPアドレスだけでなく出典と確認時刻を残します。記録には目的、対象システム、発生時刻とタイムゾーン、ログの取得元、IP種別、RDAP/WHOISの参照先と確認日、ASN・PTR、GeoIPの提供元と更新時期、分かったこと、分からないこと、次の対応を含めます。
判断では、観測事実と推測を分けます。「IPが事業者のネットワークとして登録されている」は観測結果ですが、「登録先の社員が操作した」は追加の証拠がなければ推測です。GeoIPの一点一致だけで遮断せず、認証の成否、リクエスト頻度、利用者への影響を見て、一時制限、パスワード変更の案内、追加認証、監視強化などを選びます。
IPアドレスとアクセス時刻は、業務上必要な範囲に限定して共有し、社内の保存期間とアクセス権限に従って管理します。公開データの記録をSNSへ投稿したり、登録組織へ無関係な問い合わせを大量に送ったり、個人を推測して連絡したりしないでください。調査の目的が終わった後は、不要な複製を残さない運用も重要です。
よくある質問
まとめ
IPアドレス特定ツールは、ログの送信元を調べる入口です。ログの時刻と取得経路を確かめ、IP種別、RDAP/WHOIS、ASN・逆引きDNS、GeoIPの順に用途を分けて確認してください。登録情報や地域表示は個人の氏名・住所を示さず、共有回線やVPNでは複数の利用者が同じ公開IPを使う場合があります。
不審なアクセスへの対応は、IP検索の結果だけで決めず、組織が適法に保有する認証ログなどと照らし合わせます。確認日時、参照したデータ、推測の限界、選んだ対策を記録し、必要な場合だけ運営者や公的窓口へ相談することが安全な調査につながります。